IEC62443とは、工場の生産ラインや重要インフラをサイバー脅威から守るために策定された、OTセキュリティ分野における国際的なセキュリティ標準規格群です。IT環境とは異なるOT特有の課題(可用性の優先、長期にわたる機器利用など)に対処することを目的とし、製造業がOTセキュリティを実践する際に知っておくべき基礎知識から具体的な実践手順まで網羅した内容になっています。
目次
IEC62443とは?工場のセキュリティを守る世界標準規格
IEC62443とは、工場などの産業用オートメーション&制御システム(IACS)をサイバー攻撃から保護するために策定された、国際的なセキュリティ標準規格群です。一言で言えば、工場の安定稼働と安全をサイバーセキュリティの側面から支えるための共通基準と言えます。
この規格の目的は、DXやIoT化によって外部ネットワークとの接続が増えた生産ラインの停止や、制御システムの誤作動による物理的な事故を防ぐことにあります。製品の企画・開発からシステムの設計・構築、そして日々の運用に至るまで、ライフサイクル全体を通じてセキュリティレベルを高めるための具体的な要求事項を定めています。
対象者は幅広く、制御機器を開発する製品メーカー、それらを組み合わせてシステムを構築するシステムインテグレータ、そして工場やプラントを実際に保有・運用する事業者(アセットオーナー)の三者が連携して取り組むことを前提としています。
なぜ今、「IEC62443」が注目されているのか?
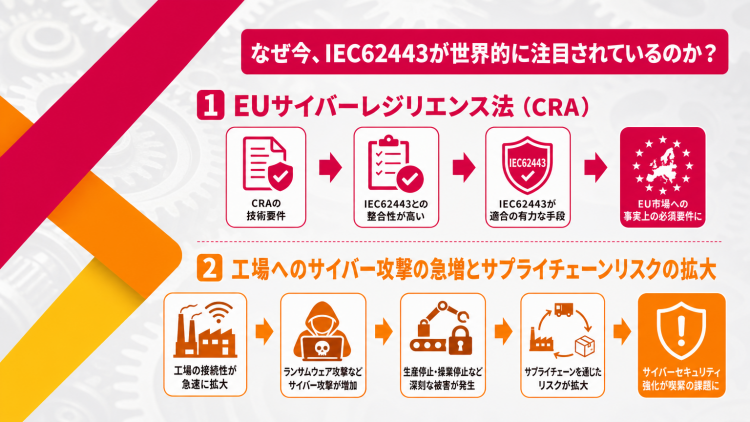
IEC62443の重要性が高まっている背景には、大きく2つの要因があります。1つは、EUの「サイバーレジリエンス法(Cyber Resilience Act:CRA)」をはじめとする規制への対応です。
もう1つは、工場や製造業を狙ったサイバー攻撃の深刻化と、それに伴うサプライチェーン全体のリスク増大です。これらは、製造業にとってIEC62443への対応を「推奨」から「必須」へと変えつつある重要な動きです。
EU「サイバーレジリエンス法(CRA)」との関係
EUでは、デジタル要素を備えた製品のサイバーセキュリティを強化するための規制として、サイバーレジリエンス法(CRA)が導入されています。
CRAは、IoT機器やソフトウェアなど、デジタル要素を持つあらゆる製品に対して、そのライフサイクル全体を通じたセキュリティ対策を義務付ける法律です。このため、EU市場に製品を展開するメーカーにとって、製品開発プロセスやセキュリティ機能を体系的に整備することが重要になります。
CRAが求める具体的なセキュリティ要件の多くは、IEC62443、特に製品開発プロセスを規定する「IEC62443-4-1」や製品の技術要件を定めた「IEC62443-4-2」と深く関連しています。そのため、EUへ製品を輸出するメーカーにとって、IEC62443への準拠はCRA対応の鍵となり、ビジネス継続のための生命線とも言えるのです。
工場・プラントを狙うサイバー攻撃とサプライチェーンリスク
スマート工場化やDXの進展により、工場のOT環境とITネットワークとの接続が増えています。
これは生産性向上や業務効率化につながる一方、従来は比較的閉鎖されていた制御システムがサイバー攻撃の影響を受ける可能性を高める要因にもなります。
特に製造業では、ランサムウェアなどによるシステム停止が、生産停止や納期遅延などの事業上の損失につながる可能性があります。
さらに、現代の製造業は多数の企業・サプライヤが連携することで成り立っています。そのため、部品や制御機器を供給する1社のセキュリティ対策が不十分だと、そこを突破口として大手メーカーの生産ラインが停止に追い込まれるなど、サプライチェーン全体を揺るがす事態に発展しかねません。
このような背景から、自社のセキュリティを守るだけでなく、取引先としての信頼性を証明するためにも、国際標準であるIEC62443への準拠が強く求められるようになっています。
ITセキュリティとはここが違う!OT特有の3つの課題
OTセキュリティが一般的なITセキュリティと根本的に異なるのは、最優先で守るべきものが「可用性(Availability)」であり、機器のライフサイクルが極めて長く、アップデートが困難なレガシーシステムが混在するという3つの特有の課題を抱えている点です。
多くの企業が導入している情報セキュリティマネジメントシステム(ISMS)の国際規格「ISO27001」は、情報の「機密性(Confidentiality)」を最優先に考えますが、そのアプローチをそのまま工場に適用することはできません。
1.可用性や安全性を重視する必要がある
OT環境では「可用性」、つまりシステムを絶対に止めないことが最優先されます。ITシステムであれば、セキュリティパッチを適用するためにサーバを一時的に再起動することは許容されますが、24時間365日稼働する生産ラインにセキュリティ対が影響を与えないよう、設備の運用条件を踏まえて対策を計画する必要があります。
2.機器のライフサイクルが長い
機器のライフサイクルが非常に長いという課題があります。IT機器の更新サイクルが通常3〜5年であるのに対し、工場の制御装置や生産設備は10年、20年と長期にわたって使用されることが珍しくありません。そのため、導入当時は最新だったOSやソフトウェアも時間と共に古くなり、サポートが終了して脆弱性が放置されたまま稼働し続けるケースが多く見られます。
3.レガシーシステムや専用機器が混在している
リアルタイム制御を要求される専用機器や、古いOSで稼働するレガシーシステムが混在している点も大きな課題です。これらの機器は汎用的なOSではないため、市販のアンチウイルスソフトをインストールできなかったり、性能上の制約からセキュリティ対策ソフトを導入できなかったりすることが多く、IT環境と同じような対策を講じることができません。
ITセキュリティとOTセキュリティの主な違い
| 項目 | ITセキュリティ | OTセキュリティ |
| 最優先事項 | 機密性(情報漏えい防止) | 可用性(システム停止防止) |
| 機器のライフサイクル | 比較的短い | 長期にわたる場合が多い |
| システム環境 | 汎用OS、頻繁なアップデート・パッチ適用 | 専用機器、レガシーシステム混在、アップデート困難 |
| 影響範囲 | 情報資産への被害、ビジネス機会損失 | 物理的な事故、生産ライン停止、人命に関わる可能性 |
| 対策アプローチ | ネットワーク分離、認証強化、監視システム導入 | リスクアセスメント、セキュア開発体制、技術的対策、継続的な脆弱性管理 |
図解でわかる「IEC62443」の全体像(4つの体系)
広範囲にわたるIEC62443は、大きく分けて「General(全般)」「Policies & Procedures(方針と手順)」「System(システム)」「Component(コンポーネント)」という4つのパート(体系)で構成されており、それぞれが役割を分担しながらOTセキュリティの全体像を網羅しています。これにより、組織の体制づくりから個々の製品開発まで、一貫したセキュリティ対策を実現することが可能になります。
以下の表は、IEC62443の4つの主要なパートとその役割をまとめたものです。特にEUのCRA対応という観点では、製品開発のプロセスと機能要件を定める「IEC62443-4」シリーズが最も重要視されています。
| パート | 名称 | 概要と主な対象規格 |
| IEC62443-1 | General (全般) | 規格全体で使われる用語の定義、基本概念、モデルについて規定しています。IEC62443を理解するための基礎となるパートです。 |
| IEC62443-2 | Policies & Procedures (方針と手順) | 工場を保有する事業者(アセットオーナー)が構築・運用すべき、組織的なセキュリティ管理体制やポリシー、手順について定めています。 |
| IEC62443-3 | System (システム) | 複数の機器で構成される制御システム全体に求められるセキュリティ要件や、システムレベルでのリスクアセスメントの方法について規定しています。 |
| IEC62443-4 | Component (コンポーネント) | 【最重要】 制御システムを構成する機器やソフトウェアといった個々のコンポーネントを開発するメーカーが満たすべき要件を定めています。セキュアな開発ライフサイクルプロセス(4-1)と、製品自体が備えるべき技術的なセキュリティ要件(4-2)が含まれます。 |
IEC62443と国際規制が「日本企業」に与える3つの影響
IEC62443および関連する国際規制は、もはや海外の一部の話ではなく、EU向け製品の市場アクセス制限、グローバルサプライチェーンからの調達要件、そして国内ガイドラインへの反映という3つの側面から、日本の製造業に直接的かつ重大な影響を及ぼします。これらは、事業継続に関わる重要な経営課題として認識する必要があります。
EU向けに輸出・展開する製造業への影響
日本企業にとって最も直接的な影響は、EUのサイバーレジリエンス法(CRA)への対応です。前述の通り、CRAに準拠していない製品は、将来的にEU市場での販売が不可能になるリスクがあります。
CRAの技術的要件の多くはIEC62443をベースとしているため、この規格への準拠が事実上の「輸出ライセンス」となりつつあります。産業機械、工作機械、制御コンポーネントなどをEUに輸出している、あるいは今後展開を考えているメーカーにとって、IEC62443への対応は避けて通れない課題です。
大手メーカーからのサプライチェーン要請
直接EUに製品を輸出していない中小・中堅の部品メーカーや装置メーカーであっても、無関係ではありません。なぜなら、取引先である自動車、電機、半導体などの大手グローバルメーカーから、サプライチェーンの一員としてIEC62443への準拠を求められるケースが急増しているからです。
最終製品メーカーは、自社製品に組み込まれる部品やソフトウェアのセキュリティ品質に対しても責任を負うため、サプライヤ全体に対して国際標準への準拠を要求する動きが加速しています。この要請に応えられない場合、取引を失うリスクさえあります。
国際的な潮流と連動して、日本国内でもOTセキュリティの標準化が進んでいます。具体的には、経済産業省が策定した「工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン」など、国内の主要なガイドラインにおいてIEC62443が参照されており、国内でも本規格がOTセキュリティ対策のデファクトスタンダードとして定着しつつあります。
これにより、国内の取引においてもIEC62443を基準としたセキュリティ要求が行われることが増え、規格への理解と対応が国内ビジネスにおいても重要性を増しています。
参考:工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン(経済産業省)
日本企業がIEC62443対応を具体的に進める4ステップ
日本企業がIEC62443への対応を具体的に進めるには、まず現状把握とリスクアセスメントから始め、セキュア開発体制の構築、技術的対策の実装、そして継続的な脆弱性管理という4つのステップを体系的に踏むことが不可欠です。
自社がメーカーなのか、システムインテグレータなのかによって、優先すべき取り組みは変わります。また、第三者認証機関の支援を活用することも有効な手段となります。
Step 1:現状把握とリスクアセスメント
対応の第一歩は、自社のOT資産やネットワーク構成を正確に棚卸し、IEC62443-3-2などを参照して潜在的なリスクを洗い出すことです。工場内にどのような制御機器やサーバが存在し、それらがどのように接続されているのかを可視化します。
その上で、事業に重大な影響を与えうる脅威は何か、脆弱性はどこにあるのかを特定し、リスクの優先順位付けを行います。このアセスメント結果が、後続のステップでどのような対策を、どのレベルで講じるべきかを決定する上での重要な基礎情報となります。
IEC62443対応を進める4つのステップ
| Step | 概要 | 具体的なアクション例 |
| Step1: 現状把握とリスクアセスメント | OT環境の資産を特定し、潜在的な脆弱性と脅威を評価 | 制御システムの資産棚卸、脅威分析、リスク評価、セキュリティレベルの目標設定 |
| Step2: セキュア開発体制の構築 | 製品・システムの開発ライフサイクルにセキュリティを組み込む | セキュリティ要件定義、セキュア設計レビュー、脆弱性テスト、サプライヤ管理 |
| Step3: 技術的対策の実装 | 特定されたリスクに対する具体的なセキュリティ技術を導入 | ネットワークセグメンテーション、アクセス制御、認証強化、監視・検知システム導入 |
| Step4: 継続的な脆弱性管理 | 導入後の運用フェーズにおけるセキュリティ維持と改善 | 定期的なセキュリティ監査、脆弱性パッチ管理、インシデント対応計画、従業員教育 |
Step 2:セキュア開発体制の構築(製品メーカー向け)
制御機器やソフトウェアを開発する製品メーカーにとって最も重要なのがこのステップです。IEC62443-4-1に基づき、設計・開発の初期段階からセキュリティを組み込む「Security by Design」の考え方を導入し、開発プロセス全体を再構築することが求められます。
具体的には、セキュリティ要件の定義、セキュアな設計・コーディングのルール化、開発者へのセキュリティ教育、第三者による脆弱性診断の実施など、製品のライフサイクル全体を通じてセキュリティを確保するための組織的な仕組みを構築します。
Step 3:技術的対策と実装(コンポーネント・システム)
リスクアセスメントの結果を踏まえ、次に具体的な技術的対策を実装します。IEC62443-4-2などで要求される、アクセス制御、ユーザー認証、データの暗号化、監査ログの監視、システムの堅牢化といった技術的なセキュリティ機能を製品やシステムに組み込みます。
これらの対策を自社だけで実装・運用するのは困難な場合も多く、専門的なソリューションを活用することが有効です。
Step 4:脆弱性管理と継続的運用
IEC62443への対応は、製品の出荷やシステムの導入で完了するものではありません。製品出荷後やシステム運用開始後も、継続的に新たな脆弱性情報を収集し、利用者に対して迅速にセキュリティパッチやアップデートを提供できる管理体制を維持することが極めて重要です。
脆弱性情報の収集体制、利用者への通知方法、パッチ提供のプロセスなどを予め整備し、インシデント発生時に迅速に対応できるCSIRT(Computer Security Incident Response Team)のような専門チームを組織することも求められます。
まとめ:IEC62443対応は「攻めのグローバル戦略」の鍵
IEC62443への対応は、単にコストや手間がかかる防御的な規制対応と捉えるべきではありません。むしろ、グローバル市場で競合他社と差別化し、顧客からの信頼を勝ち取るための「攻めのグローバル戦略」の重要な鍵と位置づけることができます。自社製品や工場が国際標準に準拠していることを客観的に示すことで、セキュリティ意識の高い顧客への強力なアピールとなり、新たなビジネスチャンスを創出します。
EUのCRAをはじめとするサイバーセキュリティ規制や、グローバルサプライチェーンにおけるセキュリティ要求の高まりを背景に、IEC62443を理解する重要性は今後さらに高まると考えられます。IEC62443への取り組みは、もはや待ったなしの経営課題です。まずは自社の現状を正しく把握するためのリスクアセスメントに着手し、どこに課題があり、何から始めるべきかのロードマップを策定することが重要です。この戦略的な一歩が、企業の持続的な成長と国際競争力の強化につながるでしょう。