サイバー攻撃が巧妙化する現代において、企業のエンドポイント(PCやサーバなど)を保護するセキュリティ対策が重要です。従来のアンチウイルスソフトでは守れない未知の脅威に対抗するため、多くの企業が「EDR(Endpoint Detection and Response)」の導入を検討している企業が増えています。
一方で、EDRの仕組みやEPPとの違い、導入後の運用負荷など、理解しておくべき点も少なくありません。本記事では、EDRセキュリティの基本概念や具体的な機能、他のセキュリティ対策との比較、OSプロテクト型セキュリティの特長を紹介します。
EDRセキュリティとは
EDRセキュリティは、PCやサーバなどの「エンドポイント」に対するサイバー攻撃の脅威に対し、侵入後の迅速な検知と対応を実現するソリューションです。
従来の対策が脅威の侵入を防ぐことに重点を置いていたのに対し、EDRは侵入されることを前提とし、万が一侵入された場合に被害を最小限に抑えることを目的としています。このアプローチの違いが、現代のセキュリティ戦略においてEDRが不可欠な理由です。
EDR(Endpoint Detection and Response)の概要
EDRとは、「Endpoint(エンドポイント)」「Detection(検知)」「Response(対応)」の3つの単語を組み合わせた言葉です。この仕組みは、エンドポイントにおける脅威を検知し、迅速に対応することを指します。
具体的には、PCやサーバの操作ログや通信ログをリアルタイムで収集・監視します。その中からマルウェア感染や不正アクセスの兆候となる不審な挙動を検知し、管理者に通知すると同時に、感染端末の隔離やプロセスの停止といった迅速な対応を支援します。
EPP・NGAV・MDRとの違いと連携
EDRは、他のエンドポイントセキュリティ製品と混同されがちですが、それぞれ異なる役割があります。EPP(Endpoint Protection Platform)は、既知のマルウェアをパターンファイルで検知・ブロックする、従来のアンチウイルスソフトとして進化したものです。NGAV(Next Generation Antivirus)は、AIや機械学習を用いて未知のマルウェアの不審な振る舞いを検知する次世代型のアンチウイルスです。
EPPやNGAVは、マルウェアなどの脅威の検知・防御を担います。一方、EDRは、エンドポイントの活動を継続的に監視し、不審な挙動の検知、攻撃の調査、端末の隔離などの対応します。また、MDR(Managed Detection and Response)は、EDRなどのツールを専門家が24時間監視・運用するサービスであり、EDR導入後の運用負荷を軽減するために利用されます。それぞれ機能が重複する場合もありますが、組み合わせることで、より強固な多層防御が実現します。
| 製品/サービス | 主な目的 | 主な役割 |
| EPP | エンドポイントの保護 | マルウェアなどの検知・防御 |
| NGAV | 次世代型の脅威対策 | 機械学習や振る舞い分析による検知・防御 |
| EDR | 脅威の検知・対応 | 端末の監視、調査、封じ込め |
| MDR | セキュリティ運用の支援 | 専門家による監視・分析・対応 |
EDRが注目される理由
EDRが企業にとって不可欠な対策になっている背景には、主に二つの理由があります。第一に、サイバー攻撃の高度化です。独立行政法人情報処理推進機構(IPA)が発表した「情報セキュリティ10大脅威 2026」にて、「ランサム攻撃による被害」が11年連続で選出されています。
従来のパターンマッチング型対策では検知できない未知のマルウェアや、OSの正規機能を悪用するファイルレス攻撃の増加により、「侵入を100%防ぐ」ことが困難になっています。第二に、働き方の多様化です。
テレワークやクラウドサービスの利用拡大により、社内ネットワークの外で業務を行うエンドポイントが増え、伝統的な境界型防御では保護しきれません。これらの背景から、侵入を前提に、エンドポイントを監視・保護するEDRの重要性が高まっています。
EDRの主要機能と具体的なユースケース・メリット
EDRは、エンドポイントをサイバー攻撃から守るために、大きく分けて4つの主要な機能を備えています。これらが連携することで、脅威の早期発見から原因究明、再発防止までの一連のセキュリティプロセスが円滑に進みます。以下に各機能の具体的な役割と、それによって企業が得られるメリットをユースケースと共に解説します。
| 機能 | 概要 | 主なメリット・ユースケース |
| 常時監視・ログ収集 | エンドポイントのあらゆる活動(ファイル操作、プロセス、通信など)をリアルタイムで記録・収集します。 | 攻撃の初期兆候を捉え、インシデントの早期発見につながります。詳細なログは後の調査に不可欠です。 |
| 高度な分析・検知 | 収集したログをAIや機械学習で分析し、未知のマルウェアや不審な挙動を検知します。 | 従来のパターンマッチングでは防げないゼロデイ攻撃やファイルレス攻撃にも対応できます。 |
| 迅速なインシデント対応 | 脅威検知後、感染端末の隔離、不正プロセスの停止などを遠隔で迅速に実行します。 | 被害の拡大を最小限に抑え、ランサムウェアなどの横展開を防ぎます。 |
| フォレンジック調査 | 記録されたログを基に、攻撃の侵入経路、被害範囲、影響を詳細に分析します。 | インシデントの原因究明と再発防止策の立案に役立ち、セキュリティ体制の強化に貢献します。 |
常時監視:不審な挙動の早期発見とログ収集
EDRの基本的な機能は、エンドポイントの動作を常時監視し、その操作ログを継続的に収集・記録することです。これにはファイル作成・変更、プロセス実行、レジストリ変更、ネットワーク通信が含まれます。
例えば、従業員のPCで業務時間外に不審なプログラムが実行された場合、EDRはその挙動をリアルタイムで捉え、詳細なログとして保存します。この常時監視機能により、攻撃の初期段階における兆候も見逃さず、インシデントの早期発見につながります。
高度な分析・検知:未知の脅威への対応力
収集したログデータを分析し、脅威を検知するのがEDRの主な機能です。EDRは既知の攻撃パターンと比較するだけでなく、製品によっては、既知の攻撃パターンとの照合に加え、AI・機械学習を用いた振る舞い分析などを活用し、未知の脅威やゼロデイ攻撃を検知します。
例えば、正規の文書ファイルを開いた際に不審なスクリプトが実行されるような攻撃を考えましょう。従来のアンチウイルスでは検知が困難でも、EDRは一連の挙動を分析し、「通常の業務ではありえない振る舞い」として脅威を検知可能です。
EDRは、プロセスの実行履歴やスクリプトの動作、ネットワーク通信などを分析し、攻撃に関連する不審な挙動を検知します。そのため、ファイルレス攻撃や未知の脅威についても、製品の検知能力や設定によっては兆候を捉えられる場合があります。
ただし、すべての攻撃を検知できるわけではなく、OSやアプリケーションの更新、アクセス制御などの対策は重要です。
迅速なインシデント対応:被害拡大の阻止
脅威を検知した後、被害の拡大を阻止するための迅速な対応機能もEDRの重要な役割です。管理者はEDRの管理コンソールから、感染した端末を即座に隔離したり、不正なプロセスを強制的に終了させたりできます。
これにより、ランサムウェアが他のサーバやPCに感染を広げるのを未然に防ぐことができます。インシデント発生時に、物理的に端末に駆けつけなくても、遠隔から迅速で的確な初動対応が可能です。
フォレンジック調査:原因究明と再発防止
インシデント収束後、EDRに記録されたログは原因究明と再発防止策の策定に重要です。フォレンジック調査では、攻撃者が「いつ」「どこから」「どのように」侵入し、「何を行ったか」を時系列で追跡します。
例えば、侵入経路や窃取されたID情報、外部送信されたデータを特定できます。この調査結果に基づき、具体的な対策を講じることが可能です。
EDRが脅威に対応する仕組み全体像
EDRがサイバー攻撃に対応する仕組みは、一連のプロセスとして機能します。まず「常時監視」がエンドポイントの活動ログを収集します。次に、「高度な分析・検知」がログを解析し、脅威の兆候を発見します。
脅威が検知されると管理者にアラートが通知され、「迅速なインシデント対応」により隔離などの初動が実行されます。
最後に「フォレンジック調査」がログを分析し、インシデント全容解明と再発防止策を立案します。この流れにより、EDRは攻撃のライフサイクル全体で企業のセキュリティを支えます。
EDR/EPPの限界と新たな防御層の必要性
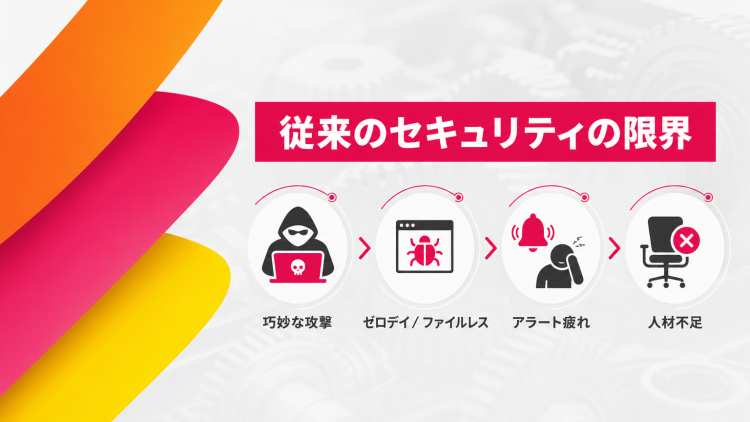
EPPによる防御とEDRによる侵入後の検知・対応の組み合わせでエンドポイントセキュリティは向上します。しかし、サイバー攻撃は進化を続け、従来対策だけでは新たなリスクに対処しきれません。「侵入を許すリスク」と「過大な運用負荷」という課題は、多くの企業に深刻な問題をもたらし、新たな防御層の重要性が高まっています。
従来のセキュリティ対策だけでは不十分な理由
従来のセキュリティ対策が限界を迎えている最大の理由は、攻撃手法の巧妙化です。例えば、未修正の脆弱性を狙う「ゼロデイ攻撃」や、OSに搭載された正規ツールを悪用する「ファイルレス攻撃」は、EPPやNGAVをすり抜けやすい特徴があります。
これらの攻撃は従来の対策をすり抜けやすく、一度侵入を許すと、EDRが不審な活動を検知するまでに攻撃者が機密情報を窃取するリスクがあります。このタイムラグがビジネスに致命的な損害をもたらす可能性があります。
EDR運用における課題と導入企業が直面する問題点
EDRは強力なツールですが、その効果を最大限に引き出すには専門知識と運用体制が不可欠です。一つ目の課題はアラートの多さです。EDRは些細な挙動も検知するため、日々大量のアラートが発生します。その中には正規業務を誤検知したものも多く含まれ、担当者は本当に危険な脅威を見つけ出す作業に追われます。
これは「アラート疲れ」とも呼ばれ、担当者を疲弊させ、重要なインシデントを見逃す可能性があります。二つ目の課題は専門人材の不足です。アラートが真の脅威か判断するには、高度な知識と分析スキルが求められますが、セキュリティ人材は不足しており多くの企業が専門チームを組織できない状況です。これらの課題は、EDRを導入した企業でも活用しきれない問題を生んでいます。
セキュリティの新たな潮流:OSプロテクト型が果たす役割
EPPやEDRの課題を補完し、エンドポイントセキュリティを強化する「OSプロテクト型セキュリティ」が注目されています。この技術は、マルウェアの検知や振る舞い分析に頼らず、OSの根幹で不正な動作を実行させないという新発想です。これにより、未知の脅威への防御力を高めながら、運用負荷を軽減します。
EDR・EPPとOSプロテクト型セキュリティの比較
| 比較項目 | EPP/NGAV | EDR | OSプロテクト型セキュリティ |
| 主な防御フェーズ | 侵入前(予防) | 侵入後(検知・対応) | 侵入前〜実行時(実行阻止) |
| 主な目的 | 脅威の侵入阻止 | 侵入後の被害最小化 | 不正な動作の実行阻止 |
| 検知/防御方法 | パターンマッチング、AI/機械学習による振る舞い検知 | ログ監視、AI/機械学習による不審挙動分析 | OSカーネルレベルでの動作制御、ポリシー違反の阻止 |
| 未知の脅威への対応 | 検知方式や製品による | 不審な挙動を手掛かりに検知 | 禁止された動作を制限できる可能性 |
| 運用負荷 | 比較的低い | 高い(アラート分析、対応) | 比較的低い(誤検知が少ない) |
| 強み | 脅威の侵入・実行防止 | 侵入後の可視化と迅速な対応 | 不正な操作の実行抑制 |
OSプロテクト型セキュリティとは?その技術的仕組み
OSプロテクト型セキュリティは、マルウェアの種類を識別するだけでなく、不正な操作を制限することで被害の発生を抑制します。
具体的には、許可されたプロセスであっても、ポリシーに違反する動作(例:WordがOSのシステムファイルを書き換えようとする)は、すべて機械的にブロックします。このアプローチは、攻撃者が正当なプロセスを乗っ取って不正活動を行おうとする際、その実行を根本から阻止します。
OSプロテクト型が提供する独自の防御メカニズムとメリット
OSプロテクト型セキュリティが提供する最大のメリットは、未知の脅威やゼロデイ攻撃に対する高い防御力です。攻撃のシグネチャや振る舞いを「検知」するのではなく、OSのカーネルレベルでポリシーに反する動作を「実行させない」ため、新たなマルウェアが登場しても定義ファイルの更新が不要です。
また、システムへの影響が少なく、PCパフォーマンスを低下させずに運用できます。これにより、大量のアラートが発生せず、セキュリティ担当者の運用負荷を軽減できます。
従来の対策とOSプロテクト型の比較(図解推奨)
EPP、NGAV、EDRとOSプロテクト型は防御層とアプローチが異なります。EPP/NGAVは「侵入前」の防御、EDRは「侵入後」の検知・対応を担い、OSプロテクト型は侵入の有無にかかわらず「不正な実行」を阻止する新たな防御層です。これらを組み合わせることで、多層防御が実現します。
| EPP/NGAV | EDR | OSプロテクト型 | |
| 役割 | 侵入防止 | 侵入後の検知・対応 | 不正な実行の阻止 |
| アプローチ | 検知・ブロック | 監視・分析・対応 | 動作制御・ブロック |
| 対象 | 既知・未知のマルウェア | 侵入後の不審な挙動 | ポリシー違反の全動作 |
| メリット | 既知の脅威に強い | インシデントの可視化 | 未知の脅威に強く、運用負荷が低い |
| デメリット | 未知の攻撃をすり抜ける可能性 | 運用負荷が高く、専門知識が必要 | ポリシー設計が必要 |
OSプロテクト型の有効性
OSプロテクト型セキュリティの有効性は、実際のインシデント事例からも示されています。例えば、サポート詐欺の被害では、攻撃者が遠隔操作ソフトをインストールさせようと試みることがあります。
OSプロテクト型を導入していれば、ユーザーが騙されて実行を許可しても、不正な動作がOSレベルでブロックされ、被害を防ぐことができます。また、ランサムウェアのような攻撃にも、高い防御効果が期待できます。攻撃手法の進化に左右されない防御モデルがある点が、OSプロテクト型の大きな強みです。
AppGuardが提供するOSプロテクト型のゼロトラストセキュリティ
OSプロテクト型セキュリティの具体的なソリューションとして、DAIKO XTECHが提供する「AppGuard」があります。ゼロトラストの考え方をエンドポイントで実現する先進的な製品であり、OSに害を及ぼすすべての不正なプロセスを、既知か未知かを問わず実行させません。
AppGuardの主要機能と他の製品との比較
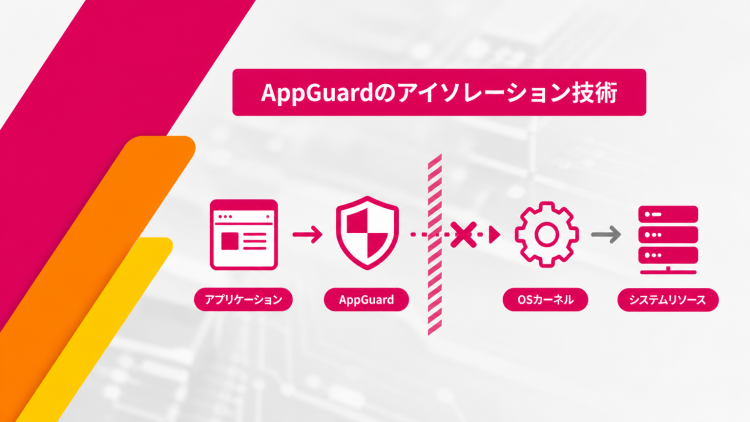
AppGuardの核心技術は、特許技術「Isolation Technology(アイソレーションテクノロジー)」です。この技術は、アプリケーション動作空間を隔離し、アプリケーションが乗っ取られても、OSのシステム領域や他のアプリケーションへの不正アクセスを完全に遮断します。
他のOSプロテクト型製品がポリシーベースの制御を中心とする中で、AppGuardはアプリケーションごとの動作を厳密に分離・監視する点で独自性があります。また、AIやシグネチャに依存しないため、定義ファイルの更新が不要で、オフライン環境でも完全な保護性能を発揮します。これにより、EDR製品が抱える運用負荷や誤検知の問題を根本から解決できます。
AppGuardの導入事例と効果
ある製造企業では、古いOSの生産管理システムの保護に課題を抱えていましたが、AppGuardを導入することで、改修を行わずに、未知のマルウェアや脆弱性を狙った攻撃から生産ラインを保護しました。
また、別の金融機関では、EDRアラートの対応に追われ、セキュリティチームが疲弊していましたが、AppGuardとEDRを併用したことで不正プロセスの実行が減り、アラート数が激減しました。これにより、チームは重要な脅威分析に集中できるようになり、セキュリティ運用の質と効率が向上しました。
EDRとOSプロテクト型を組み合わせた最適なセキュリティ戦略
サイバー攻撃の完璧な防御は存在しません。単一のソリューションに依存せず、複数のアプローチを組み合わせた「多層防御」こそが最も現実的で効果的な戦略です。特に、侵入後の脅威を可視化し対応できるEDRと、不正な実行を阻止するOSプロテクト型セキュリティの組み合わせは、互いの弱点を補完し、強固なエンドポイントセキュリティを構築します。
多層防御の重要性と組み合わせによる相乗効果
多層防御とは、複数のセキュリティ対策を層状に重ね、一つの層が突破されても次の層で攻撃を食い止めるという考え方です。OSプロテクト型を第一の防御壁として配置し、マルウェアの実行や不正動作を未然に阻止します。
これによって、EDRが検知すべきインシデントの数を大幅に減少させ、EDR運用で課題となる「アラート疲れ」を抑制できます。万が一、OSプロテクト型を回避する高度な攻撃が成功した場合でも、EDRがその不審な挙動を監視・検知し、迅速な対応と調査を可能にします。この組み合わせにより、OSプロテクト型がEDRの運用負荷を軽減し、EDRは重要な脅威の深掘り分析に集中できるという理想的な相乗効果が生まれます。
導入時の費用目安とコストを抑えるポイント
EDRとOSプロテクト型セキュリティの導入費用は、保護対象のエンドポイント数や選択する製品、サービス内容によって変動します。一般的に、EDRは1エンドポイントあたり年間数千円から一万円以上、OSプロテクト型も同程度が目安です。
コストを抑えるためには、まず自社のセキュリティ要件を明確にし、必要な機能を持つ製品を選ぶことが重要です。例えば、運用負荷を軽減したい中小企業であれば、OSプロテクト型と運用しやすい国産EDRの組み合わせが有効であり、MDRサービスを利用する場合はその費用対効果も考慮すべきです。
過剰な機能を持つハイエンド製品は高価になりがちで、MDRサービスの利用や自社での運用も総コストに影響します。複数のベンダーから見積りを取得し、ライセンス体系やサポート内容を比較検討することが、予算内で最適なソリューションを導入する鍵となります。
運用上の注意点と担当者が準備すべきこと
EDRとOSプロテクト型を効果的に運用するためには、それぞれの特性に応じた準備と事前対策を明確に区別して進めることが重要です。
【OSプロテクト型:事前検証と段階的適用】
OSプロテクト型では、業務アプリケーションの正常な動作を保護対象から誤って遮断しないよう、精緻なポリシー設計が必要です。
導入時には必ずテスト環境を設けて十分な検証を行い、本番環境へも段階的に展開することで、業務への影響を最小限に抑えつつ運用ルールを最適化します。
【EDR:検知体制とアラート対応ルール】
EDRでは、発報される大量のアラートに対して迅速かつ的確に対応できる体制構築が不可欠です。重要度に応じた優先順位付けや社内エスカレーションのフローをあらかじめ整備し、自社リソースのみでの24時間監視が困難な場合はMDRサービスの活用をあわせて検討します。
【共通:インシデント対応計画の策定】
万が一の事態に備え、責任者や連絡ルート、端末の孤立化などの初期対応フローを定めたレスポンス計画を作成し、定期的な訓練を通じて実践的な体制を整えておくことが成功の鍵となります。
企業規模別の導入例と推奨構成
画面上の最適なセキュリティ構成は、従業員数だけで決まるものではありません。保護対象となる端末やサーバの数、業務システムの重要度、社内の専門人材、既存のセキュリティ製品、監視体制などを総合的に考慮する必要があります。
中小企業
情報システム部門の人員が限られている場合は、日常的な運用負荷を抑えられる構成が重要です。OSプロテクト型による不正操作の制御に加え、基本的なマルウェア対策を実施し、必要に応じて運用を支援する外部サービスの活用を検討します。
中堅企業
複数の拠点や多様な業務システムを運用している企業では、エンドポイント全体の可視化と一元管理が重要です。EPP・NGAVとEDRを組み合わせ、OSプロテクト型による動作制御を追加することで、多層的な防御を構築できます。監視体制が十分でない場合には、MDRサービスの活用も選択肢となります。
大企業
多数のエンドポイントやサーバを管理する企業では、EDRに加えてSIEMやXDRなどとの連携も重要になります。エンドポイントだけでなく、ネットワーク、メール、クラウドなどのログを相関分析することで、組織全体の脅威を把握しやすくなります。SOCなどの専門組織による継続的な監視と、インシデント対応体制の整備も重要です。
いずれの企業規模でも、製品の選定にあたっては、既存環境との互換性、必要な機能、運用負荷、サポート体制などを比較検討することが大切です。
EDRセキュリティに関するよくある質問(FAQ)
EDRセキュリティやOSプロテクト型に関して、企業の担当者からよく寄せられる質問とその回答をまとめました。
まとめ:EDRとOSプロテクト型で実現する「侵入阻止×検知対応」の次世代エンドポイントセキュリティ
本記事では、EDRセキュリティの基本的な仕組みからEPPやNGAVとの違い、EDR運用上の課題を解決するOSプロテクト型セキュリティまでを解説しました。サイバー攻撃が巧妙化する中、単一のセキュリティ製品だけですべての脅威に対応することは困難です。
そのため、マルウェアを検知・防御するEPPやNGAV、侵入後の脅威を可視化して対応するEDR、不正な動作を制御するOSプロテクト型など、異なる防御アプローチを組み合わせることが重要です。
AppGuard(OSプロテクト型セキュリティ)は、あらかじめ定めたポリシーに基づいて不正な操作を制限し、エンドポイントの防御を強化する選択肢の一つです。さらにEDRと組み合わせることで、不正な動作の実行抑制と、侵入後の脅威の検知・調査・対応を両立できます。
自社のセキュリティ体制を見直し、次世代のエンドポイントセキュリティへの一歩を踏み出すために、紹介したOSプロテクト型とEDRの組み合わせを検討してください。これは貴社の重要な情報資産を守り、事業の継続性を確保するための信頼できる投資となるでしょう。
従来型のセキュリティを超えた新概念の詳細については、次の資料をご一読ください。
マルウェアが動いても「感染させない」。
不正な動作をすべてシャットアウトする新型セキュリティ「AppGuard」については、下記よりご覧いただけます。
おすすめのお役立ち資料はこちら↓
巧妙化が進む、組織を狙った標的型攻撃から守るための技術をご紹介
組織規模で取り組むべきセキュリティ対策!
- この記事を監修した人
- 16年間、SIerやソフト開発会社でITソリューション営業として従事。
セキュリティおいては、主にエンドポイント、無害化、認証製品の経験を積み
DAIKO XTECHに入社後は、さらに専門性を高め、セキュリティにおける幅広いニーズに答えていくための提案活動や企画プロモーションを展開。
お客さまと一緒に悩み、一緒に課題解決が出来る活動を心掛けている。 - DAIKO XTECH株式会社
ビジネスクエスト本部
ICTソリューション推進部
セキュリティビジネス課 - 中須 寛人