
従来のセキュリティ対策では防ぎきれない現代の高度なサイバー攻撃に対し、EDRがなぜ企業にとって不可欠な投資であり、どのように事業継続性と企業価値向上に貢献するのかを、経営層の視点から解説します。
EDRとは?
EDR(Endpoint Detection and Response)とは、PCやサーバー、スマートフォンといったネットワークの末端に接続される機器(エンドポイント)を監視し、サイバー攻撃の侵入を前提として、その後の不審な挙動を検知・分析し、迅速な対応を支援するセキュリティソリューションです。
例えるなら、EDRはエンドポイントに設置された「監視カメラ」や「ドライブレコーダー」のような存在です。従来の対策が見逃した脅威が内部でどのように活動したかを詳細に記録・可視化し、被害が拡大する前に対処するための重要な手がかりを提供します。
これにより、企業はインシデント発生後の迅速な復旧と事業継続性の確保、すなわちサイバーレジリエンス(攻撃からの回復力)を強化できるのです。
EDRが注目される背景
EDRが不可欠とされる背景には、サイバー攻撃の著しい高度化と働き方の多様化があります。ランサムウェア攻撃や標的型攻撃に代表される現代のマルウェアは、既知のパターンに合致しない手法や、OSの正規ツールを悪用する「ファイルレス攻撃」など、従来のウイルス対策ソフトでは対応が難しい攻撃もあり、複数の検知方式を組み合わせることが重要です。
また、テレワークの急速な普及により、従業員は社外のネットワークから社内システムへアクセスする機会が増加しました。これにより、ファイアウォールなどで守られた社内ネットワークという「境界」の内外を区別する従来の防御モデルが機能しづらくなり、個々のエンドポイントでの対策が重要視されています。
従来のセキュリティ対策の限界とEDRが補完する領域
従来のセキュリティ対策が「侵入を未然に防ぐ」事前防御を目的とする一方、EDRは、侵入を100%防止することが現実的ではない状況において、「侵入されてしまった後」の領域を補完します。
万が一、脅威がエンドポイントに侵入した場合でも、その後の不審な振る舞いをリアルタイムで検知し、被害の極小化を図ることが可能になります。
XDRとEDRの違い
EDRと類似する概念にXDR(Extended Detection and Response)がありますが、両者の最大の違いは監視・分析の対象範囲です。
EDRがPCやサーバーといったエンドポイントからの情報のみを収集・分析するのに対し、XDRはネットワーク機器やクラウドサービスなど、より広範な領域からログ情報を収集し、相関分析を行います。
これにより、単一のエンドポイントだけでは把握しにくい、組織内に広がる攻撃の兆候を検知しやすくします。EDRはXDRを構成する中核的な要素の一つであり、エンドポイントの検知・対応能力を強化し、既存環境との連携性や運用体制を踏まえながら、必要に応じてXDRへと拡張する段階的なアプローチも有効です。
| 項目 | EDR (Endpoint Detection and Response) | XDR (Extended Detection and Response) |
| 監視対象 | PC、サーバーなどのエンドポイントに特化 | エンドポイント、ネットワーク、クラウド、メールなど複数のセキュリティレイヤーを横断 |
| 検知・分析の範囲 | エンドポイント内部での不審な挙動やプロセスの活動 | ネットワーク機器やクラウドサービスなどより広範なログを相関分析し、より広範で巧妙な攻撃を検知 |
EDR導入が企業にもたらす具体的なビジネスメリットと事業継続性の確保
EDRの導入は、単にセキュリティレベルを向上させるだけでなく、事業継続計画(BCP)を支え、企業価値を守る経営戦略上の重要な投資です。サイバー攻撃によるシステム停止や情報漏えいは、直接的な金銭被害に留まらず、ビジネス機会の損失やブランドイメージの毀損を引き起こします。
EDRは、これらの経営リスクを最小化し、インシデント発生時にも迅速に事業を正常化させるための鍵となります。企業のサイバーレジリエンスを高めることで、変化の激しい市場環境においても揺るぎない事業基盤を築くことに貢献します。
インシデント対応の迅速化による事業中断リスクの最小化
EDRがもたらす最大のビジネスメリットは、サイバー攻撃の検知から調査、復旧に至るまでのインシデント対応プロセスを大幅に高速化できることです。EDRは攻撃の兆候をリアルタイムで検知し、影響範囲や侵入経路を即座に特定するための詳細な活動ログを提供します。
エンドポイントの活動履歴や検知情報を活用することで、攻撃の経緯や影響範囲を調査するための手がかりを得やすくなり、インシデント対応の迅速化が期待できます。攻撃を受けた端末を迅速にネットワークから隔離し、クリーンな状態に復旧させることで、事業のダウンタイムを最小限に抑えます。
これは、製造業における生産ラインの停止や金融機関のオンラインサービスの停止といった、一刻を争う事態において計り知れない価値を持ちます。
ブランドイメージと企業信頼性の維持・向上
サイバー攻撃による大規模な個人情報漏えいや長期間のサービス停止は、企業のブランドイメージや社会的信頼を揺るがす致命的な事象です。一度失ったお客さまや市場からの信頼を回復するには、多大なコストと時間が必要です。
EDRを導入し、インシデントに対して迅速かつ的確に対応できる体制を構築することは、万が一の事態でも被害を最小限に食い止め、ステークホルダーに対して誠実に対応するための基盤となります。
迅速な原因究明と情報開示は、企業の危機管理能力の高さを示し、かえって市場からの信頼を高める効果も期待できます。EDRは、企業のレピュテーションリスクを管理する上で不可欠なツールです。
EDR導入のデメリット
EDRは強力なセキュリティソリューションですが、その導入と運用にはいくつかの課題やデメリットが存在します。これらの点を理解し対策を講じなければ、期待した効果を得られず、コストだけが増大する結果になりかねません。
経営層は技術的なメリットだけでなく、投資に伴うコストや必要な人材、運用上の注意点といった現実的な側面も踏まえた上で、導入の意思決定を行う必要があります。
初期費用と継続的な運用コスト
EDR導入における最も直接的なデメリットは、初期導入費用と継続的に発生する運用コストです。EDR製品のライセンス費用は、保護対象となるエンドポイントの数に応じて変動し、企業規模によっては大きな投資となります。
さらに、EDRは導入して終わりではなく、その真価は日々の運用で発揮されます。24時間365日体制での監視や、検知されたアラートへの対応には人件費がかかります。
自社で対応できない場合は、後述するMDRのような外部の専門サービスを利用する必要があり、これも追加コストとして考慮しなければなりません。
セキュリティに関する専門知識や人材の確保
EDRから発せられるアラートを正しく評価し、それが真の脅威なのか、正常な業務活動によるものなのかを判断するには、高度なセキュリティ知識と分析スキルを持つ専門人材が不可欠です。
サイバー攻撃の手法やOSの動作に関する深い理解がなければ、アラートの意図を読み解き、適切な次のアクション(端末の隔離、詳細調査など)を決定するのは困難です。しかし、このようなスキルを持つセキュリティ人材は市場で不足しており、採用や育成には多大なコストと時間がかかります。
人材を確保できないままEDRを導入すると、アラートに対応しきれず、宝の持ち腐れになるリスクがあります。
過剰検知への対応
EDRは未知の脅威を検知するために、疑わしい挙動を幅広くアラートとして報告する傾向があります。この中には、正常なIT管理者の操作や業務アプリケーションの特殊な動作を「不審」と誤検知する「過剰検知(フォールスポジティブ)」が含まれます。
セキュリティ担当者は、大量のアラートの中から本当に対応が必要な重大な脅威を見つけ出さなければなりません。この過剰検知への対応に追われることで業務負荷が増大し、危険なアラートを見逃す「アラート疲れ」を引き起こすことも懸念されます。
EDRが貢献する投資対効果(ROI)の向上
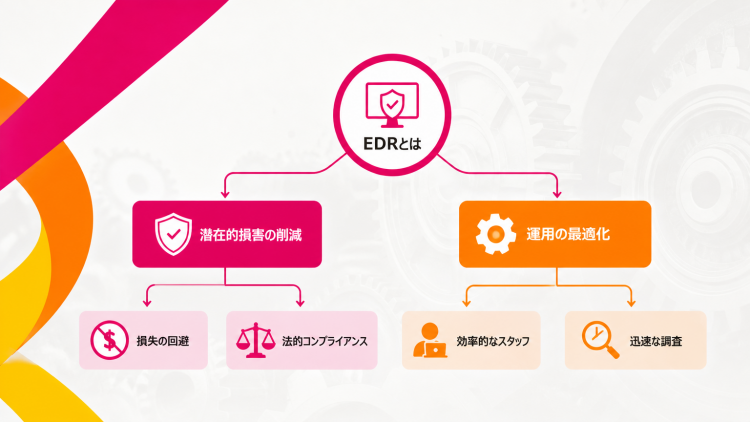
EDR導入にはコストや専門人材の確保といった課題が伴いますが、サイバー攻撃による侵入後の被害を迅速に検知し、対応を可能にすることで、それを上回る投資対効果(ROI)が期待できます。
EDRへの投資は、単なるコストではなく、事業停止や情報漏えいといったサイバー攻撃によって発生し得る莫大な「潜在的被害コスト」を低減するための保険と捉えられます。インシデント発生時の事業停止による損失、お客さまへの賠償、ブランドイメージの毀損、法規制による罰金といったリスクは、企業の存続を揺るがしかねません。
EDRはこれらの見えないリスクを低減し、長期的な視点で企業の価値を守ることで、経営判断を強力に支援します。
潜在的な被害コストおよびリスクの低減
EDRがもたらす最大のROIは、インシデント発生時の直接的・間接的な金銭的損失を未然に防ぐ効果です。例えば、ランサムウェアに感染した場合、復旧費用や身代金の要求、事業停止期間中の機会損失など、被害額は数億円規模に達することもあります。EDRによって迅速に攻撃を検知・封じ込められれば、これらのコストを大幅に削減できます。
また、GDPRや改正個人情報保護法など、国内外の法規制はデータ漏えいに対して厳しい罰則を定めています。EDRは、侵害の早期検知や被害拡大の抑制を通じて、情報漏えいなどのリスク低減に寄与します。ただし、法令遵守や罰則の回避を保証するものではありません。適用される法令に応じた管理体制や報告の手順、技術的対策を組み合わせることが重要です。
セキュリティ運用コストの最適化と専門人材の有効活用
EDRは、セキュリティ運用の効率化を通じてコスト最適化にも貢献します。多くのEDR製品は、AIや自動化技術を活用して脅威の分析や優先順位付けを支援する機能を備えています。これにより、セキュリティ担当者は手作業で脅威の痕跡を探す必要がなくなり、調査にかかる時間を大幅に短縮します。
限られた専門人材が貴重な時間を過剰検知への対応に費やすことなく、より高度で戦略的な業務に集中させることが可能となります。これは、セキュリティチーム全体の生産性向上や、長期的な運用コストの最適化につながります。
EPP/NGAVでは防ぎきれない脅威:EDRが提供する“事後”対策の重要性
企業のセキュリティを考える上で、従来のEPPやNGAVとEDRの役割分担を理解することが極めて重要です。EPPやNGAVは、マルウェアがシステムに侵入するのを「未然に防ぐ」事前防御(入口対策)を目的としています。
一方でEDRは、これらの防御をすり抜けた脅威を「侵入後に検知し、対応する」事後対策を担います。サイバー攻撃を100%防ぎきるのは困難であるため、この「事後」の対策がいかに迅速かつ的確に行えるかが、被害の大小を左右します。
| 対策フェーズ | ソリューション | 主な役割と機能 | 例えるなら |
| 事前防御(侵入防止) | EPP / NGAV / ウイルス対策ソフト | 既知・未知のマルウェアの実行をブロックする。 | 建物の「頑丈な鍵」や「警備員」 |
| 事後対策(侵入後の検知・対応) | EDR | 侵入後の不審な振る舞いを監視し、攻撃の全体像を可視化。 | 建物内の「監視カメラ」や「ドライブレコーダー」 |
侵入後の振る舞い検知と高度なフォレンジック機能
EDRは、製品や設定に応じて、プロセスの実行履歴や通信情報などを収集・記録します。また、EDRは「ファイルやプロセスの動作(振る舞い)」に着目し、異常な振る舞いを捉えます。
記録されたデータは、インシデント発生時に攻撃の侵入経路や被害範囲を特定するためのフォレンジック調査の証拠となり、再発防止策の立案に不可欠です。
エンドポイントのリアルタイム監視と即時隔離・復旧
EDRは、脅威を検知した際に、被害拡大を防ぐための検知・隔離する機能を備えている製品が多くあります。管理者は、感染が疑われる端末をネットワークから切り離すことができ、これによりマルウェアの感染拡大を防ぎます。
被害を特定の端末に封じ込めることで、根本原因の調査やシステムの復旧を並行して進めやすくなります。
EDR導入で失敗しないための選定基準
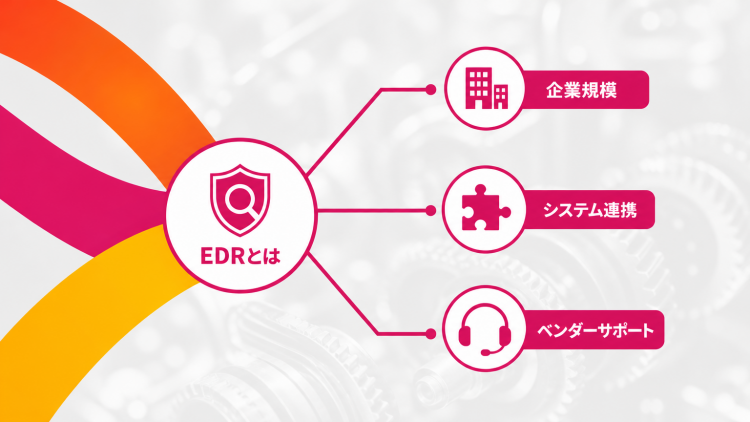
EDRソリューションの導入効果を最大化するためには、自社に最適な製品を選び、効果的に運用できる体制を構築することが不可欠です。単に高機能な製品を導入するだけでは不十分であり、「検知・対応能力」はもちろんのこと、「運用負荷」「既存システムとの連携」「サポート体制」といった観点から総合的に評価し、判断する必要があります。
企業規模と運用負荷
EDR製品を選定する際、企業規模とセキュリティ人材の有無は最も重要な考慮事項です。専任のセキュリティチームを持つ企業には、高度な分析機能を備えたEDR製品が適しています。一方、中小企業は、検知から対応までを自動化した機能や直感的に操作できる管理コンソールを備えた製品が望ましいです。
特に、自社の運用能力を超えた高機能な製品を導入すると、アラートに対応しきれず、セキュリティリスクを高める可能性があります。運用負荷を考慮し、自社で対応可能な範囲の製品選定が重要です。
既存システムとの連携
EDRは、すでに導入している他のセキュリティ製品と連携させることで、より高い効果を発揮します。入口対策を担うEPP/NGAV製品と同一ベンダーのEDRを導入すれば、管理コンソールが統合され、運用効率が向上します。
また、SIEMと連携させることで、エンドポイント挙動とネットワーク機器のログを突き合わせ、より精度の高い脅威分析が可能になります。導入検討時には、既存のセキュリティ基盤との親和性を確認すべきです。
ベンダーサポート体制
特に自社に高度なセキュリティ専門家がいない場合、ベンダーのサポート体制は製品の機能以上に重要な選定基準となります。製品の導入設定や運用開始後のトレーニングが提供されるか、実際にインシデントが発生した際の緊急サポート体制が整っているかが重要です。
最新の脅威動向に関する情報を定期的に提供するかどうかも、信頼できるベンダーの見極めに影響します。
外部ベンダーとの連携による運用負荷軽減と専門性の確保
EDRを導入しても、「アラートに対応する専門人材がいない」「24時間365日の監視体制を維持できない」といった課題から、効果的な運用に至らないケースが少なくありません。これらの課題を解決する選択肢が、MDR(Managed Detection and Response)サービスを含む外部ベンダーとの連携です。
MDRは、セキュリティ専門家がEDRを監視し、アラートの分析やインシデント発生時の対応を代行するサービスです。高度なセキュリティ人材を確保せずとも、高品質な監視・運用体制を確保できるため、特に中堅・中小企業には有力な選択肢となります。これにより、IT担当者は本来の業務に集中でき、コストを最適化しながらセキュリティレベルを向上させることが可能です。
まとめ:EDRと多層防御によるセキュリティ体制の構築
EDRは、巧妙化するサイバー攻撃に対し、侵入後の迅速な検知と対応を実現する現代のセキュリティ対策に不可欠なソリューションです。しかし、EDRは万能な解決策ではありません。検知したアラートに適切に対応するための専門知識や運用体制が必要となるほか、運用に継続的なコストがかかります。
また、EDR単体ですべての脅威を検知・防御できるわけではなく、完全な安全を保証するものでもありません。真に強固なセキュリティ体制は、EDRによる「侵入後の事後対策」と、EPP/NGAVなどの「侵入前の事前防御」を組み合わせた「多層防御」のアプローチを基本とすべきです。
企業のサイバーレジリエンスを確保するためには、技術的な対策だけでなく、それを運用する人材の育成と、インシデント発生時の対応プロセスの整備が不可欠です。EDR導入は、この総合的なセキュリティ体制を構築するための重要な第一歩と言えるでしょう。
メディア編集部
EDRは導入するだけで十分な効果が得られるものではありません。アラートが鳴った瞬間「誰が工場の端末をネットワークから切り離すの?」と現場が立ち往生する姿が目に浮かびます。通信を遮断すれば生産ラインが止まって即座に損害が出ますし、放置すれば感染が広がります。
こうした事態に備え、企業は事前に脅威の重大度に応じた対応基準を定め、端末の隔離を判断する担当者や、業務への影響を評価する責任者を明確にしておく必要があります。購買や調達の視点から言っても、製品自体の費用だけでなく、監視・分析を担う外部サービスの費用や、インシデント対応手順の整備・訓練にかかる工数も含めて予算化しておくべきです。EDRの導入効果を最大化するには、技術的な対策と、業務への影響を踏まえた運用ルールを整備することが求められます。