2026年現在、サイバー攻撃はますます巧妙化・高度化しており、従来のセキュリティ対策だけでは企業の情報資産を守ることが困難になっています。特に、未知のマルウェアやゼロデイ攻撃は、パターンファイルに依存する対策を容易に回避します。このような状況下で、企業の最終防衛線として注目されているのが「振る舞い検知」です。本記事では、その基本的な仕組みや、EDRとの違い、自社に最適なソリューションの選定ポイント、導入・運用の戦略を解説します。

振る舞い検知とは
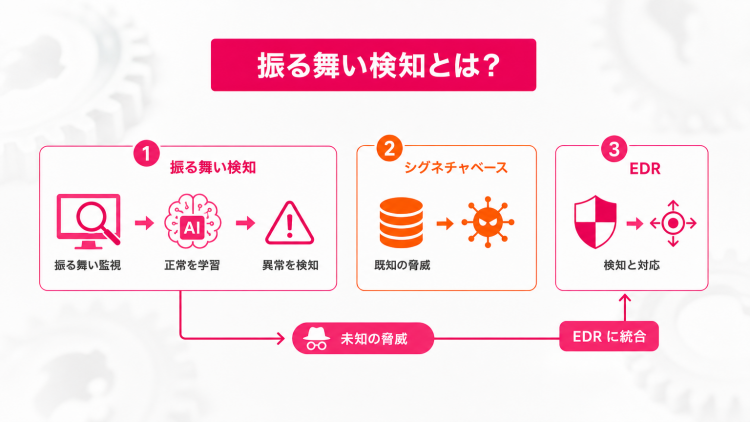
振る舞い検知は、プログラムやシステムの「挙動」に着目し、悪意のある活動を特定する先進的なセキュリティアプローチです。コンピュータやネットワーク上でのプログラムの動作や通信パターンを監視し、通常のパターンから逸脱する「不審な振る舞い」を検出する技術です。既知の脅威情報を基にした従来のシグネチャ検知とは異なり、「何をするか」という行動に焦点を当てるため、未知のマルウェアやファイルレスマルウェアのような脅威の検知に真価を発揮します。ここでは、現代のサイバーセキュリティにおける振る舞い検知の重要性、関連技術との違いを解説します。
| 項目 | 振る舞い検知 | EDR(Endpoint Detection and Response) |
| 主な目的 | 未知の脅威や異常な挙動の「検知」 | 脅威の「検知」に加え、「調査」「封じ込め」「復旧支援」 |
| 監視対象 | プログラムの挙動、ファイル操作、レジストリ変更、ネットワーク通信など | エンドポイント(PC、サーバー)上のあらゆる活動 |
| 対応範囲 | 異常を特定しアラートを発する | 検知後のインシデント対応(隔離、プロセス停止、ログ収集など)まで |
| 関係性 | EDRの主要な検知技術の一つとして組み込まれることが多い | 振る舞い検知を含む、より包括的なエンドポイントセキュリティソリューション |
| 強み | シグネチャに依存しない未知の脅威への対応力 | 検知から対応まで一貫した運用、被害拡大の防止 |
振る舞い検知が重視される理由
振る舞い検知が今日のセキュリティ戦略で重視される理由は、サイバー攻撃の高度化と長期化にあります。従来のシグネチャベースの防御では対応が困難な標的型攻撃(APT)は、長期間潜伏し正規の活動を装い情報を窃取します。
また、ゼロデイ攻撃やファイルレスマルウェアは、既知のパターンに依存しないため、既存の防御策を容易に回避します。このような背景から、経済産業省が提唱する「サイバーセキュリティ経営ガイドライン」でもインシデント発生を前提とした多層防御が重要とされており、シグネチャに依存せず「不審な振る舞い」を早期に特定できる振る舞い検知は、被害拡大を防ぐ最終防衛線として不可欠となっています。
振る舞い検知とEDRの違い
振る舞い検知は主に脅威の「検知」に特化しており、不審な挙動を特定することが役割です。一方で、EDR(Endpoint Detection and Response)は検知に加え、対応までを含むソリューションです。
具体的には、侵入経路や影響範囲を可視化し、遠隔からの操作を支援します。最近のEDR製品には振る舞い検知が搭載されており、両者は対立するものではなく、EDRに振る舞い検知が組み込まれていると理解するのが適切です。
振る舞い検知ソリューションの機能とメカニズム
振る舞い検知ソリューションは、AIや機械学習を駆使して、多くのログデータから脅威の兆候を捉えます。エンドポイントの微細な挙動から、ネットワーク全体の通信パターンまで、監視対象は多岐にわたります。
ここでは、振る舞い検知が異常を検知し、インシデント対応をどのように効率化するのか、その中核となる機能とメカニズムを詳しく解説します。
異常振る舞い検知の仕組み
振る舞い検知の根幹は、AIと機械学習を活用した異常検知エンジンです。まず、平常時の活動パターン(ベースライン)を学習し、リアルタイムでデータを比較します。これにより、統計的な逸脱や「通常とは違う」振る舞いを異常として検知します。
そのため、シグネチャでは検知できない未知のマルウェアや内部不正の兆候も捉えることが可能です。
検知対象となる活動の例
振る舞い検知が監視する活動は、大きくエンドポイントとネットワークに分類されます。それぞれの具体例を理解することは、ソリューションの能力を評価する上で重要です。
| 監視領域 | 主な監視対象の活動の例 |
| エンドポイント(PC、サーバーなど) | ・プロセスの生成と親子関係(例:Wordがコマンドプロンプトを起動)・レジストリキーの不審な変更・システムファイルの改ざんや削除・PowerShellの異常な使用・短時間での大量ファイル暗号化(ランサムウェアの兆候)・権限昇格を試みる挙動 |
| ネットワーク | ・通常通信しないポートへのアクセス・C&Cサーバーとの不審な通信・内部ネットワークでの展開の試み・大量外部送信(情報漏えいの兆候)・異常なDNSクエリパターン |
これらの活動を個別または相関的に分析することで、攻撃の全体像を把握し、精度の高い検知を実現します。
インシデント発生時の対応自動化
脅威を検知するだけでは不十分です。検知後の迅速な対応が被害を最小限に抑える鍵です。先進的な振る舞い検知ソリューションは、インシデント発生時に予め設定したポリシーに基づき、自動対応を実行します。
例えば、疑わしい端末をネットワークから自動的に隔離したり、不審なプロセスを強制終了することが可能です。さらに、SIEMと連携し、組織全体のログ情報を突き合わせることで、アラートの重要性を判断し、詳細な分析を行えます。他製品との連携性は、セキュリティ運用の効率化に直結するため、重要な評価項目となります。
振る舞い検知のメリットとデメリット
振る舞い検知ソリューションの導入は、未知の脅威に対する防御能力を高めますが、新たな運用上の課題も生じる可能性があります。導入を成功させるためには、そのメリットとデメリットの両面を理解し、慎重に検討することが不可欠です。以下に、導入による効果と考慮すべき課題を詳しく説明します。
振る舞い検知ソリューションのメリットと課題
| 項目 | メリット(利点) | デメリット(課題) |
| 防御能力 | 未知のマルウェアやゼロデイ攻撃、ファイルレス攻撃に対応 | 誤検知(フォールスポジティブ)のリスク |
| 検知精度 | AI/機械学習による高精度な異常検知 | 正常な活動との区別が難しく、チューニングが必要 |
| 運用効率 | インシデントの早期発見、対応の自動化 | 導入コスト、ライセンス費用、専門人材の確保 |
| 被害軽減 | ランサムウェアや情報漏えいなどによる重大な被害を未然に防止 | アラート過多による運用負荷、見逃しのリスク |
| 導入効果 | 企業の事業継続性向上、多層防御の強化 | 継続的なチューニングと運用体制の構築が不可欠 |
セキュリティ強化と運用効率化のメリット
振る舞い検知を導入する最大のメリットは、従来の対策では対応できなかったサイバー攻撃への対応能力の向上です。シグネチャに頼らないため、ゼロデイ攻撃やファイルレスマルウェアを早期に発見し、インシデントを初期段階で検知することで、ランサムウェアによる事業停止や情報漏えいの重大な被害を未然に防ぐことができます。
AIによる分析と対応の自動化は、アラートの中から特に危険度が高いものを絞り込み、限られたリソースで効率的なセキュリティ運用を実現します。
誤検知や運用コストの課題
一方で、振る舞い検知の導入にはいくつかのデメリットがあります。最も代表的なものは「誤検知」のリスクです。正常な業務上の操作を異常と誤判断してしまうケースがあり、その度に担当者が調査する必要があります。
これにより運用負荷が高まり、本当の重要なアラートが見逃される危険性があります。
また、高機能ソリューションは導入コストやライセンス費用が高額になるため、専門知識を持つセキュリティ人材の確保やMDR(Managed Detection and Response)サービスの利用も考慮する必要があります。トータルでの運用コストとリソース配分を計画することが重要です。
振る舞い検知ソリューションの種類と選定ポイント
振る舞い検知を実現するソリューションは、監視対象やアーキテクチャによっていくつかの種類に分かれます。自社のセキュリティ要件や環境に最適な製品を選ぶためには、それぞれの違いを理解し、明確な評価軸で比較検討することが求められます。
エンドポイントセキュリティ型とネットワークセキュリティ型
振る舞い検知ソリューションは、監視対象によって「エンドポイントセキュリティ型」と「ネットワークセキュリティ型」の2種類に分類されます。エンドポイントセキュリティ型は、PCやサーバーにエージェントを導入し、内部のプロセスやファイル操作を詳細に監視します。これはEDRの中核機能であり、暗号化された通信の内容までは見えませんが、感染した場合の挙動を捉えます。
一方、ネットワークセキュリティ型は、ネットワーク経路上で通信パケットを監視・分析します。端末への負荷がない反面、通信が暗号化されていると内部を解析できないという課題があります。最近では両者の機能統合やクラウド環境の監視ソリューションもあり、自社が保護したい資産によって最適なタイプが異なります。
製品選定で重視すべき比較軸
他製品との連携性と統合性
振る舞い検知ソリューションは、既存のセキュリティエコシステムの一部として機能することが理想です。ファイアウォールやプロキシ、SIEMといった他のセキュリティ製品とスムーズに連携するかどうかは重要な評価ポイントです。
脅威情報の共有やアラートをトリガーにした調査開始が可能になり、多層防御の精度が向上します。複数の製品を一つのコンソールから統合管理できるベンダーであれば、運用者の負担が軽減されます。サイロ化を避け、統合的なセキュリティ体制が構築できるかが製品の連携性を評価する観点です。
サポート体制と導入後の運用支援
振る舞い検知ソリューションの運用には、ベンダーによるサポート体制と導入後の支援が重要です。製品導入時の設定支援や初期のベースライン学習、誤検知の減少を目的としたチューニング支援は立ち上げに不可欠です。
重大なインシデント時の専門家による分析支援や対応に関する助言を受けられるかどうかも確認が必要です。セキュリティ人材が不足している場合、24時間365日体制での監視や対応まで代行するMDRサービスの提供も選定基準となります。日本語でのサポート有無や対応時間は契約前に確認しましょう。
振る舞い検知ソリューション導入の戦略的アプローチ
振る舞い検知ソリューションの導入と効果の最大化には、技術的な側面以上に戦略的なアプローチが必要です。特に大企業では、保護対象資産が多岐にわたり、システムとの連携も複雑です。計画的かつ体系的なアプローチが求められます。
まず、導入目的を明確化し、「何を」「どのような脅威から」守るのかを定義します。これにより、保護すべき資産の優先順位(サーバー、開発環境など)と導入ソリューションのタイプが決まります。次に複数の製品を用いてPoCを実施し、自社環境での検知精度や運用負荷を評価します。この際、機能比較だけでなく、セキュリティ運用チームにとっての操作性という視点が重要です。
導入後は継続的にチューニングし、アラート発生時のフローや対応手順を定めたプレイブックを整備し、CSIRTとの連携を含む運用体制を構築することが防御能力向上につながります。
まとめ:高度な脅威に立ち向かう振る舞い検知の未来
本記事では、未知の脅威に対抗する「振る舞い検知」の仕組みやメリット、選定・運用のポイントを解説しました。振る舞い検知は不審な挙動を早期発見し、被害を最小化する重要な防衛線です。しかし、誤検知への対応や継続的な監視にかかる運用負荷といった課題もあり、検知単体ですべての脅威を防ぎ切ることは容易ではありません。
そこで重要となるのが「多層防御」の考え方です。振る舞い検知による「脅威を見つける力」に加え、アプリケーションの不正な動作を制御して攻撃の「実行を防ぐ力」を組み合わせることで、検知のすり抜けや運用リスクを補完し、より強固な防御体制を構築できます。
巧妙化するサイバー攻撃に対抗するには、監視・検知と未然の実行阻止の両立が欠かせません。検知に頼らず脅威の実行を阻止する新概念のセキュリティ「AppGuard」の詳細は、以下の資料をご覧ください。