
現代の工場では、物理的な脅威に加え、ファクトリーオートメーション(FA)化の進展に伴いランサムウェアなどのサイバー攻撃リスクが深刻な経営課題となっています。そのため、物理・サイバーの両面から統合的に対策を講じることが不可欠であり、特に生産設備を制御するOT(Operational Technology)システムの保護が重要です。
AI搭載カメラや生体認証、ネットワーク監視などを組み合わせた最新のセキュリティシステムは、生産停止リスクを低減し事業継続性を強化します。効果的なセキュリティ体制を構築するには、こうしたシステムの導入に加え、リスクアセスメントに基づく要件定義、従業員への継続的な教育、そしてサプライチェーン全体での対策が求められます。

工場が直面するセキュリティリスクと経営課題
現代の工場運営において、セキュリティ対策は経営そのものを左右する重要な課題の一つです。ファクトリーオートメーション(FA)やIoT技術の導入が進む一方で、工場は多様なリスクにさらされています。物理的な侵入や破壊行為といった従来の脅威に加え、ネットワークでつながった生産設備がサイバー攻撃の標的となるケースも報告されています。
一度インシデントが発生すれば、生産停止、機密情報の漏えい、ブランド価値の毀損といった深刻な経営ダメージに直結しかねません。工場施設管理責任者は、これらの複合的なリスクを認識し、対策を講じることが喫緊の責務といえるでしょう。
工場が直面する主要セキュリティリスクとその影響
| リスクカテゴリ | 具体的な脅威の例 | 経営への影響 | 対策のポイント |
| 物理的セキュリティ | 不審者侵入、盗難、設備の破壊、内部関係者による妨害 | 生産停止、従業員の安全への脅威、資産損失、操業への直接的打撃 | 多層的な物理防御、監視カメラ、入退室管理、境界警備 |
| サイバー攻撃(IT/OT) | ランサムウェア、マルウェア感染、不正アクセス、DDoS攻撃 | 生産停止、機密情報漏えい、ブランド価値毀損、事業継続困難 | OT特化型セキュリティ、ネットワーク監視、EDR、SIEM、セグメンテーション |
| 内部不正 | 機密情報持ち出し、データ改ざん、システム不正利用、サボタージュ | 経済的損失、社会的信用失墜、コンプライアンス違反、法的責任 | アクセス権限管理、操作ログ監視、従業員教育、セキュリティポリシー策定 |
物理的セキュリティの脅威と対策の重要性
物理的セキュリティの脅威には、不審者の侵入による設備の破壊、製品や部材の盗難、内部関係者によるサボタージュ(妨害工作)などが挙げられます。これらは工場の操業に直接的な打撃を与え、従業員の安全を脅かし、労働環境の悪化を招く要因ともなり得ます。
警備員の配置やフェンス設置といった従来の対策に加え、監視カメラや入退室管理システムなどを活用した多層的な防御体制を構築することが重要です。物理的な脅威への備えは、すべてのセキュリティ対策の基盤であり、サイバーセキュリティと連携させることで、より強固な防御壁が築けます。
サイバー攻撃による生産停止・情報漏えいのリスク
IoT化が進む現代の工場で警戒すべきは、サイバー攻撃による生産停止や情報漏えいのリスクです。特にOT(Operational Technology)ネットワークは、これまでITネットワークとは分離されていると考えられてきましたが、スマート工場化の流れの中で両者の接続が進んでいます。これが新たな攻撃経路を生んでいます。
独立行政法人情報処理推進機構(IPA)が発表した「情報セキュリティ10大脅威 2026」では、「ランサム攻撃による被害」は組織における脅威の第1位に挙げられています。2026年7月には食品・物流業界の大手企業が不正アクセスを受け、冷蔵倉庫の入出庫や食品工場の出荷業務に多大な影響が出たと報告されています。
ランサムウェアに感染すると、生産設備が停止し、重要な生産技術や顧客情報が窃取・公開される二重の脅威にさらされ、事業継続が困難になる危険性があります。
参考:IPAが「2026年情報セキュリティ10大脅威」を公開! 注目の脅威と、いま話題の2026年度末開始予定の制度の最新情報を解説
内部不正による損失とコンプライアンス問題
セキュリティリスクは外部からの攻撃だけに限りません。内部の人間による不正行為も企業に甚大な損害をもたらす深刻な脅威です。内部不正には、機密情報や個人情報の意図的な持ち出し、データ改ざん、システムの不正利用などが含まれます。
工場のセキュリティ対策では、外部保守業者や設備メーカーによる接続経路の管理も重要です。保全作業で使用するUSBメモリや持ち込み端末は、マルウェア感染の侵入経路となる可能性があります。
また、リモート保守についても、多要素認証、接続元の制限、利用時間の限定、操作ログの取得などを組み合わせ、必要な範囲に限定した運用の仕組みを構築することが重要です。
工場セキュリティシステム導入のメリット
高度なセキュリティシステムへの投資は、単なるリスク対策のコストではありません。それは工場の生産性を高め、従業員の安全を守り、競争力を維持するための戦略的な経営判断です。最新のセキュリティシステムを導入することで、事故や災害の防止、生産ラインの安定稼働、知的財産の保護、施設管理の効率化といった経営メリットが得られ、結果的に企業のブランド価値向上にもつながります。
最新工場セキュリティシステム導入による経営メリット
| メリット | 具体的な効果 | 関連するリスク低減 | 経営への貢献 |
| 事故・災害防止と従業員の安全確保 | AIカメラによる危険エリア侵入検知、異常行動通知、センサーによる早期火災・ガス漏れ検知 | 従業員の安全確保、重大事故の未然防止、労働環境改善 | BCP強化、企業の社会的責任(CSR)達成、ブランド価値向上 |
| 生産ラインの安定稼働と事業継続性の強化 | サイバー攻撃の即時検知・遮断、計画外ダウンタイムの最小化、OTネットワーク保護 | ランサムウェア等による生産停止リスク低減、安定した生産体制の維持 | 顧客信頼獲得、収益安定化、サプライチェーンへの影響最小化 |
| 重要な生産技術・情報の漏えい防止 | 厳格な認証機能、アクセスログ管理、データ暗号化、不正持ち出し防止 | 知的財産の保護、企業秘密の保持、競争優位性の維持 | 技術的優位性の確保、法的リスク回避、研究開発投資の保護 |
| 効率的な施設管理とコスト削減 | 顔認証・ICカードによる自動入退室管理、監視の一元化、警備員配置の最適化 | 人件費削減、管理業務の省力化、運用コストの最適化 | 経営資源の生産的分野への集中、管理レベルの向上 |
事故・災害防止と従業員の安全確保
工場における従業員の安全確保は、事業継続の最優先事項です。AI搭載の監視カメラシステムは、人が立ち入れない危険エリアへの侵入をリアルタイムで検知したり、作業員の転倒といった行動を管理者に自動通知したりします。
また、各種センサー技術を活用すれば、ガス漏れや火災の発生、機械の異常温度上昇を早期に捉え、重大な事故を未然に防ぐことができます。これらのシステムは常時監視の体制を構築でき、従業員が安全に働ける環境を実現します。
生産ラインの安定稼働と事業継続性(BCP)の強化
生産ラインを不測の事態から守ることは、企業の事業継続性(BCP)を確保する上で重要です。サイバー攻撃、特にランサムウェアは、生産設備を制御するシステムを停止させる可能性があります。2026年7月には農業機械メーカーがランサムウェア攻撃に遭った事例もあり、製造業は常に攻撃の脅威にさらされています。
IT/OTネットワーク全体を監視し、不正な通信や侵入の試みを早期検知し、適切な対応につなげることで、サイバー攻撃による生産停止リスクの低減に寄与することができます。これにより、計画外のダウンタイムを最小限に抑え、安定した生産体制を維持することが可能です。
重要な生産技術・情報の漏えい防止
工場には、企業の競争力の源泉である独自の生産技術、設計図、配合データが存在します。これらの機密情報が外部に漏えいすれば、企業の優位性が失われる可能性があります。強力な認証機能を備えた入退室管理システムや、厳格に管理された情報セキュリティソリューションは、不正な情報持ち出しを物理的・論理的に防ぎます。
セキュリティ強化は、情報を守るだけでなく、企業の技術的優位性と市場での競争力を維持するための不可欠な投資です。
効率的な施設管理とコスト削減
最新のセキュリティシステムは、施設管理業務を効率化し、運用コストの削減に寄与します。例えば、顔認証やICカードを用いた入退室管理を導入することで、物理的な鍵の管理が不要になり、出入り記録が自動的に管理されます。これにより、警備や受付にかかる業務の効率化、担当者の配置の最適化ができます。
また、拠点に点在する工場の監視カメラ映像を本部で一元モニタリングできる統合管理システムを活用すれば、現地に常駐する人員を削減しつつ、管理レベルを向上させることができます。セキュリティ強化と運用効率化を両立させることで、経営資源をより生産的な分野へ集中させることが可能になります。
最新工場セキュリティシステムの種類と機能
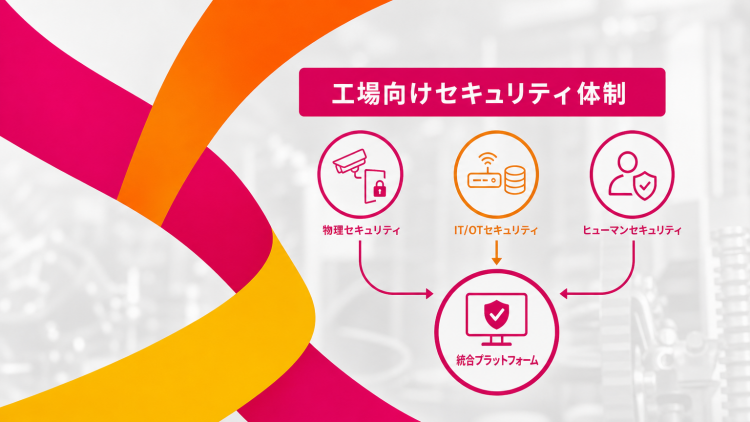
現代の工場セキュリティは、物理的な防御壁を築くだけでは不十分です。「物理」「IT/OT」「人的」という3つの側面から総合的に対策を講じる必要があります。このアプローチは、情報セキュリティの3大原則である「機密性(Confidentiality)」「完全性(Integrity)」「可用性(Availability)」を工場全体で確保するためのものです。
最新のシステムは、これらの側面を個別に強化するだけでなく、相互に連携させることで、より高度で抜け漏れのないセキュリティ体制を構築します。ここでは、それぞれのシステムの主要な機能と、大規模工場での導入効果を解説します。
物理セキュリティシステム:入退室管理、監視カメラ、侵入検知
物理セキュリティシステムは、工場への不正侵入や物理的破壊行為を防ぐための基本的な防御層です。テクノロジーの進化により、機能が高度化しています。具体的な導入事例として、製造工場では機密性の高い研究開発エリアへのアクセスを指紋認証システムで管理し、不審者の侵入を阻止しています。
また、AI搭載監視カメラは、工場敷地境界線での不審な動きを自動で検知し、警備員へリアルタイムで通知することで、初期段階での対応を可能にしています。ただし、検知精度は設置環境や撮影条件に左右されるため、誤検知・検知漏れを考慮した運用設計が必要です。
また、生体認証についても、認証精度や個人情報の適切な管理、システム障害時の代替認証手段を含めて導入を検討することが重要です。
| 技術 | 概要と活用方法 |
| 顔認証・生体認証システム | ICカードのような物理的な鍵の貸し借りや紛失のリスクを低減し、安全性の高い入退室管理を実現します。特定エリアへのアクセス権限を個人単位で設定できます。 |
| AI搭載監視カメラ | 高解像度映像を記録し、AIがリアルタイムで解析します。特定の人物の追跡、侵入検知、不審物の発見を自動で行い、異常時に通知します。 |
| レーダーセンサー・赤外線センサー | 監視カメラが苦手な夜間や悪天候時でも侵入者を高精度に検知します。フェンス等の境界警備と組み合わせ、侵入の初期段階で対応できます。 |
IT/OTセキュリティシステム:ネットワーク監視、不正アクセス対策
工場のスマート化に伴い、IT(情報技術)ネットワークとOT(制御技術)ネットワークをサイバー攻撃から守ることは、物理セキュリティと同等、あるいはそれ以上に重要です。OTネットワークは、一度侵入されると生産ラインの停止に直結するため、専門的な対策が必要です。
| ソリューション | 概要と役割 |
| ICS-IDS/IPS | 産業用制御システム(ICS)に特化した侵入検知・防御システムです。OTネットワーク特有の通信プロトコルや通信パターンを監視し、不審な通信や異常な挙動を検知します。OT環境では通信の遮断が生産設備の停止や制御への影響につながる可能性があるため、まずはIDSによる監視を基本とし、IPSによる遮断は、設備への影響を十分に検証したうえで慎重に適用することが重要です。 |
| EDR (Endpoint Detection and Response) | エンドポイントにおける不審な挙動を検知し、インシデントの調査と対応を支援します。ランサムウェアなどのマルウェア感染を早期発見し、被害拡大を防ぎます。 |
| SIEM (Security Information and Event Management) | 工場内の機器やシステムからログ情報を集約・相関分析し、セキュリティ脅威の兆候を可視化します。巧妙な攻撃を発見できます。 |
これらのソリューションを導入し、ネットワークを適切にセグメンテーション(分割)することで、侵入された場合でも被害範囲を限定できます。
人的セキュリティシステム:教育・訓練、内部統制
どれだけ高度なシステムを導入しても、利用者のセキュリティ意識が低ければ、脅威の侵入を許す脆弱なポイントとなります。重要なセキュリティ対策として、人的な教育・訓練が不可欠です。2026年5月に発覚した大学病院の事例では、看護師がサポート詐欺に遭い、患者情報が漏えいする可能性が指摘されました。
実践的な訓練や、情報資産の取り扱いに関するルールを定めたセキュリティポリシーの策定が重要です。また、アクセス権限の定期的見直しや重要データへのアクセスログ監視を通じた内部統制の強化も求められます。
統合型セキュリティプラットフォームによる一元管理
物理、IT/OT、人的という個別のセキュリティシステムを連携させ、一元的に監視・運用するのが統合型セキュリティプラットフォームです。入退室管理システムが未登録の人物の侵入を検知した場合、その情報を監視カメラシステムと連携させ、自動追跡し、映像をセキュリティ担当者に通知します。
統合型セキュリティプラットフォームを導入する際には、システム間の接続によって新たな攻撃経路が生まれないよう注意が必要です。特に、OT制御ネットワークとの接続は必要最小限に限定し、通信経路の分離、アクセス権限の制御、認証の強化を徹底することが重要です。また、侵害された場合を想定したバックアップや復旧手順も整備する必要があります。
工場セキュリティシステムの選定ポイント
自社工場に最適なセキュリティシステムを選定することは、複雑で難しい課題です。市場には多様な製品やソリューションが存在し、それぞれに特徴があります。
しかし、単に高機能なシステムを導入するだけでなく、自社の特性や潜在的なリスクを把握し、それに見合った要件を定義することが重要です。将来の事業環境の変化にも柔軟に対応できる拡張性や連携性を考慮することが、長期的な価値のある投資につながります。
自社工場の特性に合わせたセキュリティ要件の定義
セキュリティシステム選定の第一歩は、自社工場が抱える固有のリスクを洗い出すリスクアセスメントです。工場の規模、立地条件、製造する製品の種類、遵守すべきガイドラインによって守るべき対象と優先順位は異なります。高価な部材を扱う工場では物理セキュリティが最優先となり、化学薬品を扱う場合は監視・センサーシステムが重要です。
また、最新技術に関する情報を扱う場合にはOTネットワークの保護が不可欠です。これらの特性を基に、セキュリティ要件を具体的に定義することが的確なシステム選定の指針となります。
拡張性・連携性を考慮したシステム選び
工場は常に変化し続けます。生産ラインの増設や新技術の導入、スマート工場化などに対応できる必要があります。そのため、システム選定時には将来的な拡張性を考慮することが重要です。
最初は特定エリアから始め、段階的に拡大できるシステムや、カメラやセンサーの追加が容易なアーキテクチャを持つ製品を選定すべきです。また、異なるベンダーのシステム同士を連携させるオープンな規格対応も重要です。入退室管理、監視カメラ、IT/OT監視などのシステムが相互に情報をやり取りできる連携性があれば、将来的に高度なセキュリティ体制を構築できます。
工場セキュリティシステムの導入・運用にかかる費用感
工場へのセキュリティシステム導入を検討する際、施設管理責任者が経営層の理解を得るためには、その費用と投資対効果(ROI)を明確にする必要があります。セキュリティ投資は単なるコストと捉えるのではなく、将来の損失を防ぎ事業の安定性を確保するための「保険」として位置づけます。
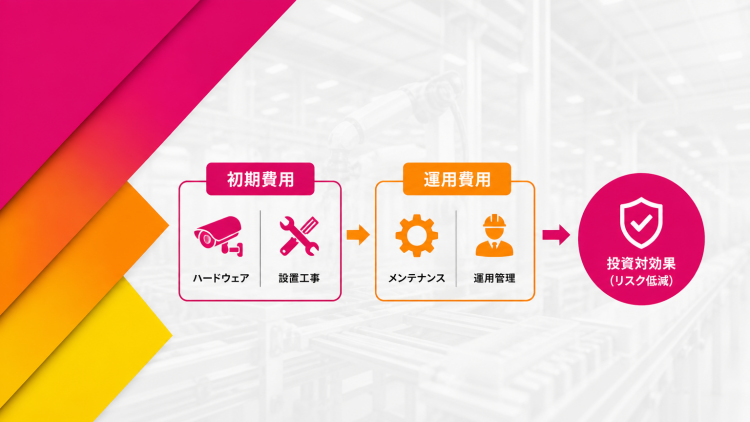
費用は「初期導入費用」と「ランニングコスト」に分けられ、それぞれの内訳を把握し長期的視点で費用対効果を評価することが賢明な意思決定につながります。
初期導入費用(機器、工事、コンサルティング)の内訳
初期導入費用は、セキュリティシステムを稼働させるための一度限りのコストで、主な内訳は以下の通りです。
| 費用項目 | 内容 |
| 機器購入費 | 監視カメラ、サーバー、各種センサー、入退室管理装置などの購入費用です。システムの規模や性能によって異なります。 |
| 設置工事費 | 機器の設置や配線工事、ネットワーク構築にかかる費用です。大規模な工場や既存施設への後付けの場合、難易度によって異なります。 |
| コンサルティング・設計費 | リスクアセスメント、セキュリティ要件定義、最適なシステム構成の設計などを専門家に依頼する場合の費用です。 |
これらの費用は工場の規模や求めるセキュリティレベルによって数百万円から数億円規模まで幅広く変動するため、複数のベンダーから見積もりを取得し、比較検討することが重要です。
ランニングコスト(保守、運用、更新)の目安
ランニングコストは、システム導入後に発生する継続的な費用であり、長期的な予算計画において見落とせない要素です。主な内訳には、機器のメンテナンスや故障時対応のための保守契約費用、システムを監視・運用する担当者の人件費、ソフトウェアのライセンス更新費用、陳腐化した機器の入れ替え費用が含まれます。
また、工場のOT環境では、生産設備の安定稼働やメーカーによる動作保証の観点から、OSやソフトウェアの更新を容易に実施できない場合があります。そのため、パッチ適用だけに依存しない多層防御が重要です。
投資対効果(ROI)を高める考え方
セキュリティ投資のROIを算出する際は、直接的な収益向上ではなく、「リスク低減効果」という観点から評価します。未対策で発生し得る損失額を算出し、それを投資額と比較します。例えば、「ランサムウェア攻撃による生産ライン停止の逸失利益」や「技術情報漏えいによる競争力の低下」を具体的に金額換算します。
大手食品企業の事例のように、システム障害がサプライチェーン全体に影響を与えることを想定すれば、その損失額は計り知れません。これらの潜在的な損失額とセキュリティ投資額を比較し、「この投資によって、〇〇円の損失リスクを回避できる」と話すことで、経営層に対してセキュリティ対策の費用対効果を明確に示せます。
まとめ:工場セキュリティ強化で実現する持続可能な工場運営
本記事では、現代の工場が直面する物理・サイバー両面のセキュリティリスクから、具体的な対策システムの種類、選定ポイント、費用感まで網羅的に解説しました。FA(ファクトリーオートメーション)やIoT技術の導入は、生産性を向上させる一方で新たなサイバーリスクを顕在化させています。生産ラインを人質に取るランサムウェアの脅威が増大しており、従来の物理防犯対策だけでは工場の安全を守れなくなっています。
これからの工場セキュリティは、物理的な防御とサイバー空間の防御を分断せず、両者を連携させた『サイバーフィジカルセキュリティ』の視点が不可欠です。監視カメラが捉えた物理的な異常と、ネットワークセンサーのサイバー上の異常を統合的に分析することで、インシデントの予兆を捉え迅速かつ的確な対応が可能になります。このアプローチが、複雑化する脅威から工場を守り、生産の安定性を確保し、企業の持続可能な成長を実現する鍵となります。
工場施設管理責任者は、まず自社の現状を客観的に評価するリスクアセスメントから始めることが求められます。本記事でご紹介した視点を参考に、自社の弱点を洗い出し、優先順位をつけた対策計画が効果的なセキュリティ投資につながります。セキュリティ強化は一朝一夕に成し遂げられませんが、未来の工場運営を見据えた戦略的な一歩を踏み出すことが重要です。
メディア編集部
最大のセキュリティホールはシステムじゃなくて「運用の妥協」です。記事の通りOT連携は必須ですが、工場では「納期を守る」「生産ラインを止めない」という要求が優先されるため、一般的なIT環境のように定期的なパッチ適用やシステム更新を実施できない場合があります。購買目線でどんなに立派なツールを揃えても、端末にパスワードが貼ってあったり、出入りする保全業者が持ち込むUSBが無防備だったりすればセキュリティリスクは一気に高まります。
まずは現場が無理なく守れる現実的な線引きを定めること。セキュリティはIT部門だけで完結するものではありません。製造、設備保全、生産技術、IT部門が連携し、現場が無理なく継続できるルールと運用体制を構築することが、工場のセキュリティを実効性のあるものにするための重要なポイントです。